A Cisco publicou, em 16 de setembro de 2026, um conjunto relevante de avisos de segurança relacionados a diferentes produtos do seu portfólio corporativo. O comunicado faz parte do processo do Cisco Product Security Incident Response Team, o PSIRT, e reúne vulnerabilidades classificadas com severidade crítica, alta e média.
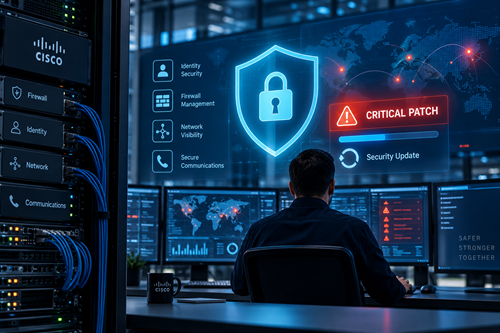
O ponto mais importante para equipes de segurança, redes e infraestrutura é que a Cisco recomenda que os clientes atualizem para o software corrigido indicado em cada advisory. O próprio aviso informa que não há workarounds disponíveis. Portanto, a resposta operacional deve priorizar análise de exposição, validação de versões afetadas e planejamento de atualização.
Embora o documento funcione como uma notificação consolidada, ele aponta para advisories específicos. Isso exige leitura detalhada por produto, principalmente em ambientes que usam Cisco Identity Services Engine, Secure Firewall Adaptive Security Appliance, Secure Firewall Threat Defense, Secure Firewall Management Center, Nexus Dashboard, BroadWorks ou ThousandEyes Virtual Appliance.
Cisco ISE concentra alertas críticos
O Cisco Identity Services Engine aparece como um dos principais grupos do comunicado. A lista inclui vulnerabilidades críticas com pontuação base 10.0, além de falhas de execução remota de código, bypass de autenticação, command injection, SQL injection, path traversal, divulgação de informações e problemas ligados a autorização.
Para ambientes corporativos, o ISE costuma ocupar uma posição sensível porque participa de fluxos de controle de acesso, autenticação e políticas de rede. Por isso, falhas nesse tipo de componente merecem atenção especial. Cada organização precisa comparar sua versão, arquitetura e exposição com os advisories específicos indicados pela Cisco.
Além disso, a presença de múltiplos CVEs em um mesmo grupo reforça a necessidade de tratar a atualização como um processo coordenado. Não basta observar apenas a maior pontuação. Equipes técnicas devem revisar todas as vulnerabilidades aplicáveis, entender dependências de versão e priorizar conforme criticidade, exposição e função do sistema na rede.
Firewalls Cisco também exigem revisão rápida
O comunicado também lista advisories para Cisco Secure Firewall Adaptive Security Appliance, Secure Firewall Threat Defense e Secure Firewall Management Center Software. Entre os itens aparecem vulnerabilidades críticas com pontuação base 9.9 e 9.8, incluindo execução arbitrária de código como root, execução remota de código por desserialização Java e outras falhas no Secure Firewall Management Center.
Esse grupo deve entrar rapidamente no radar de times responsáveis por perímetro, segmentação e monitoramento. Firewalls e consoles de gerenciamento ficam em posições estratégicas da infraestrutura. Portanto, qualquer vulnerabilidade crítica nesses componentes pode ter impacto relevante na postura defensiva, dependendo da configuração e da exposição.
A Cisco também lista falhas de negação de serviço em diferentes contextos, como IKEv2, DTLS, logging, TLS 1.3, EIGRP, TCP DNS e Snort 2 SSL/TLS. Embora nem todas tenham severidade crítica, indisponibilidade em componentes de segurança pode afetar operação, visibilidade e continuidade de controles defensivos. Por exemplo, uma falha explorável para negação de serviço pode gerar risco operacional mesmo quando não resulta em execução de código.
Gestão de vulnerabilidades precisa de cadência
O aviso explica que, no processo de divulgação baseado em risco da Cisco, hardening releases e outros advisories são programados para publicação na primeira e na terceira quarta-feira de cada mês. A empresa também informa que fornece aviso prévio de sete dias para ajudar clientes a se preparar, embora o cronograma não represente compromisso final de publicação.
Esse ponto é relevante para maturidade operacional. Organizações que usam produtos Cisco devem incorporar essa cadência ao processo de gestão de vulnerabilidades. Isso inclui monitorar comunicados, mapear ativos afetados, validar versões, avaliar janelas de manutenção e acompanhar correções disponíveis.
A revisão não deve ficar limitada ao time de segurança. Em muitos ambientes, a aplicação de correções em soluções de rede, autenticação ou firewall exige coordenação entre segurança, infraestrutura, redes, operações e governança. Além disso, a própria Cisco orienta clientes a consultar os advisories relevantes para determinar exposição e solução completa de upgrade.
O que fazer agora
A ação recomendada pelo Cisco é atualizar para o software corrigido indicado nos advisories específicos. Antes disso, as equipes devem identificar quais produtos listados existem no ambiente, quais versões estão em uso e quais componentes têm maior exposição.
Para ambientes com Cisco ISE, Secure Firewall, FMC ou Nexus Dashboard, a recomendação prática é tratar o pacote como prioridade de segurança. A combinação de falhas críticas, ausência de workaround informado e orientação explícita de atualização torna o acompanhamento desse ciclo essencial para reduzir exposição.
About The Author