Skip to content
11/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Aprenda
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Home
  • 2009
  • julho
  • 28
  • ACL Reflexiva
  • Configuração
  • Network
  • Security

ACL Reflexiva

Rafael Leão 28/07/2009 4 minutes read

Feature do Cisco IOS introduzida na versão 11.3, tem a capacidade de filtrar o tráfego baseada nas informações da camada de sessão do modelo OSI, e não somente portas TCP/UDP e endereço IP; ou seja, se os comunicantes alterarem as portas de comunicação durante a conexão, as informações da sessão permitem o tráfego, e associam dinamicamente as portas a esta access-list.

O administrador a nomeia e a destina a inspecionar o tráfego definido em uma lista de acesso de para tráfego outbound (tráfego de resposta, seja TCP, UDP, ICMP, etc.), suplementar a lista em sentido inbound aplicada a uma interface. Então, a lista reflexiva é indicada nesta lista inbound, para que as informações de sessão/conexão sejam consideradas, e o fluxo de dados não pare.

Pré-Requisitos de seu funcionamento:
– As ACLs devem ser IP;
– Deve ser do tipo extendida e nomeada.

No exemplo seguinte, implementaremos uma regra que limita o tráfego entre dois hosts somente via TFTP/UDP. A sessão poderá ser iniciada somente pelo host BrainRT01 (200.20.20.1), e a lista de accesso será aplicada na interface 200.20.20.2 de BrainRT02.
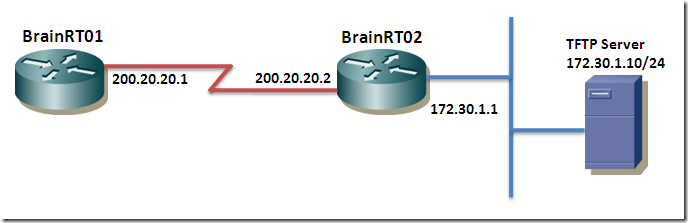
Topologia

Configuração:

! criando a access-list que define o tráfego entre os dois hosts
ip access-list extended TFTP_Only
permit udp host 200.20.20.1 host 172.30.1.10 eq tftp
! definindo a lista de acesso reflexiva que esta lista consultará para inspecionar a sessão
evaluate TFTP_Reflect
! tornando explícito o “deny all”
deny ip any any
! criando a access-list em que será definido o tipo tráfego, neste caso UDP, entre os dois hosts
! no sentido outbound, e que será lida pela access-list reflexiva “TFTP_Reflect”
ip access-list extended TFTP_Return
permit udp host 172.30.1.10 host 200.20.20.1 reflect TFTP_Reflect
! estabelecendo o timeout das conexões inspecionadas
ip reflexive-list timeout 120
interface Serial0
ip access-group TFTP_Only in
ip access-group TFTP_Return out

Após ser implementada, BrainRT01 não poderá acessar de nenhuma forma, a não ser via TFTP o servidor 172.30.1.10. Para analisarmos seu funcionamento, tentamos dar um ping no servidor TFTP por BrainRT01, e BrainRT02 responde com “Destination Unreachable” (U). Porém o tráfego TFTP ocorre normalmente. Observe os counters das ACL e o log do servidor com atenção.

Access-list com os contadores zerados

BrainRT02#show access-list
Extended IP access list TFTP_Only
10 permit udp host 200.20.20.1 host 172.30.1.10 eq tftp
20 evaluate TFTP_Reflect
30 deny ip any any
Reflexive IP access list TFTP_Reflect
Extended IP access list TFTP_Return
10 permit udp host 172.30.1.10 host 200.20.20.1 reflect TFTP_Reflect
BrainRT02#

Teste de ping de BrainRT01 ao servidor TFTP


BrainRT01#ping 172.30.1.10

Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 172.30.1.10, timeout is 2 seconds:
U.U.U
Success rate is 0 percent (0/5)
BrainRT01#

Contadores da access-list após o ping

BrainRT02#show access-list
Extended IP access list TFTP_Only
10 permit udp host 200.20.20.1 host 172.30.1.10 eq tftp
20 evaluate TFTP_Reflect
30 deny ip any any (11 matches)
Reflexive IP access list TFTP_Reflect
Extended IP access list TFTP_Return
10 permit udp host 172.30.1.10 host 200.20.20.1 reflect TFTP_Reflect
BrainRT02#

Acesso de BrainRT01 ao servidor TFTP

BrainRT01#copy running-config tftp:
Address or name of remote host []? 172.30.1.10
Destination filename [brainrt01-confg]?
!!
737 bytes copied in 4.240 secs (174 bytes/sec)
BrainRT01#

Contadores da access-list após o acesso TFTP

BrainRT02#show access-list
Extended IP access list TFTP_Only
10 permit udp host 200.20.20.1 host 172.30.1.10 eq tftp (5 matches)
20 evaluate TFTP_Reflect
30 deny ip any any (11 matches)
Reflexive IP access list TFTP_Reflect
permit udp host 200.20.20.1 eq 64158 host 172.30.1.10 eq 2275 (5 matches) (time left 85)
permit udp host 200.20.20.1 eq 63651 host 172.30.1.10 eq 2273 (5 matches) (time left 55)
Extended IP access list TFTP_Return
10 permit udp host 172.30.1.10 host 200.20.20.1 reflect TFTP_Reflect (9 matches)
BrainRT02#

Observe que acima aparecem duas regras na ACL TFTP_Reflect, que indicam as portas que os hosts usaram para se comunicar, e o time left, que representa o tempo que o router considera para manter a conexão. Após este tempo se exceder, as regras dinâmicas são removidas da ACL, e seus contadores são zerados.

Agora compare os logs acima com os do servidor TFTP e observe a correlação com a ACL reflexiva.
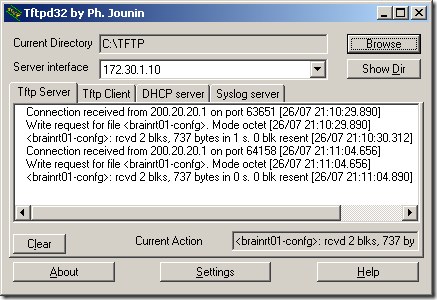
Log do Servidor TFTP

Espero que tenha ajudado. Até breve!

About the Author

Rafael Leão

Author

View All Posts

Post navigation

Previous: Configurando usuário e senha para o roteador
Next: Teclas de atalho no IOS

Conteúdos relacionados

Google desmantela botnet XCPE com foco em dispositivos Android no Brasil
  • Informação
  • Security

Google desmantela botnet XCPE com foco em dispositivos Android no Brasil

Brian Workman 09/11/2026 0
Vulnerabilidades em Node.js e Brotli afetam produtos Cisco
  • Cisco
  • Informação
  • Security

Vulnerabilidades em Node.js e Brotli afetam produtos Cisco

Brian Workman 09/11/2026 0
OpenSSH corrige bypass de autenticação por senha longa no Alpine Linux
  • Informação
  • Linux
  • Security

OpenSSH corrige bypass de autenticação por senha longa no Alpine Linux

Brian Workman 08/11/2026 0

Continue neste assunto

Conteúdos relacionados

Wireshark na prática: filtros essenciais para análise
Wireshark na prática: filtros essenciais para análise 04/11/2026
article-1
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026
1-Syslog-Config-FTD.png
Configurando Syslog no Cisco Firewall (FMC) 25/02/2026
Entendendo Zero Trust: diferenças entre ZT, ZTA, ZTNA e ZTAA
Entendendo Zero Trust: diferenças entre ZT, ZTA, ZTNA e ZTAA 13/10/2025
Patch Tuesday de Novembro 2026 corrige 1.235 falhas e zero-day no Outlook
Patch Tuesday de Novembro 2026 corrige 1.235 falhas e zero-day no Outlook 11/11/2026

Mais lidos

Nos últimos 30 dias

01
Como identificar um MAC Address aleatório (Locally Administered) 03/02/2026
02
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
03
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
04
Wireshark na prática: filtros essenciais para análise 04/11/2026
05
Comandos básicos para roteadores Cisco 13/01/2010

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

Wireshark na prática: filtros essenciais para análise
  • Configuração
  • Network

Wireshark na prática: filtros essenciais para análise

André Ortega 04/11/2026 1
article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
Líderes em LAN corporativa no Magic Quadrant 2026
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
CCNA v2.0: o que muda até fevereiro de 2027
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0

  • APRENDA
  • BLOG
  • CISCO ALERTS
  • CONTATO
  • PRIVACIDADE
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}