Skip to content
11/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Aprenda
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Home
  • 2010
  • maio
  • 21
  • Configurando SSHv2 em roteadores
  • Cisco
  • Configuração
  • Network

Configurando SSHv2 em roteadores

André Ortega 21/05/2010 2 minutes read

O Secure Shell – SSH, é um protocolo que permite o acesso seguro aos equipamentos.

O SSH cria um canal criptografado entre o client e server, permitindo comunicação segura, mesmo em um meio inseguro (como a Internet, por exemplo). Para isso o SSH faz a autenticação do usuário e cria uma chave para a sessão. Quando o client conecta pela primeira vez a um determinado server (servidor linux, roteador ou switch, entre outros) o SSH cria uma chave que será o “fingerprint” para aquele server e pergunta se você deseja aceitá-la. Esta chave fica armazenada na base de dados local do client.

Atualmente podemos usar a versão 1 ou 2, devendo sempre optar pela versão 2, quando possível, pois ele possui algoritmo de criptografia foi melhorado.

Exemplo de configuração: Habilitando SSH em roteadores Cisco
BrainRT01#conf t
BrainRT01(config)#aaa new model
BrainRT01(config)#username admin secret brainwork
BrainRT01(config)#ip domain-name brainwork.com.br 
BrainRT01(config)#crypto key generate rsa modulus 1024
The name for the keys will be: BrainRT01.brainwork.com.br

% The key modulus size is 1024 bits
Generating RSA keys …
[OK]
BrainRT01(config)#ip ssh time-out 60
BrainRT01(config)#ip ssh version 2
BrainRT01(config)#ip ssh authentication-retries 3
BrainRT01(config)#ip ssh version 2
BrainRT01(config)#line vty 0 15
BrainRT01(config-line)#transport input ssh
BrainRT01(config-line)#end
BrainRT01#wr

Para verificar o funcionamento do SSH podemos utilizar o comando debug ip ssh e os shows abaixo:

BrainRT01#sh ip ssh
SSH Enabled – version 2.0
Authentication timeout: 120 secs; Authentication retries: 3
Minimum expected Diffie Hellman key size : 1024 bits
BrainRT01#show ssh
Connection      Version Encryption      State                   Username
0               1.5     3DES            Keys exchanged          admin
1               1.5     3DES            Session started         andreo
Connection Version Mode Encryption  Hmac         State                 Username
3          2.0     IN   aes256-cbc  hmac-sha1    Session started       andreo
3          2.0     OUT  aes256-cbc  hmac-sha1    Session started       andreo
BrainRT01#

Desde a versão 12.1(19)E alguns IOSs já suportam a versão 2, mas para saber seu seu software suporta o SSH v2 utilize o Cisco Software Advisor (é preciso ter CCO no site da Cisco).

Até a próxima.

About the Author

André Ortega

Editor

Formando em Processamento de Dados e Ciência da Computação. Especialista Cisco (CCNP Enterprise e CCNP Security). Vinte anos de experiência com redes e segurança.

Visit Website View All Posts

Post navigation

Previous: Cisco 1921 e 1905
Next: Políticas de controle de banda – Catalyst 3750

Conteúdos relacionados

Bug em APs Cisco pode bloquear upgrades de firmware
  • Cisco
  • Informação
  • Network

Bug em APs Cisco pode bloquear upgrades de firmware

André Ortega 23/04/2026 0
Como monitorar upgrade do Cisco ISE via CLI
  • Cisco
  • Configuração

Como monitorar upgrade do Cisco ISE via CLI

André Ortega 30/03/2026 0
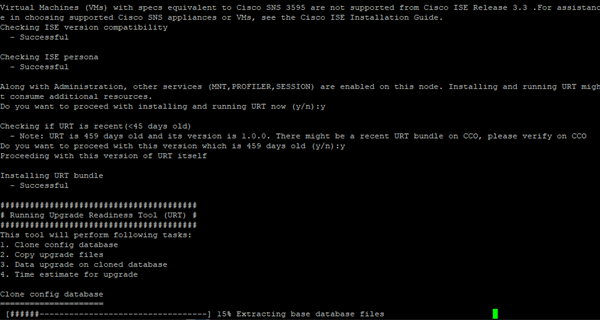
Como usar o Cisco ISE Upgrade Readiness Tool para evitar falhas na atualização
  • Cisco
  • Configuração

Como usar o Cisco ISE Upgrade Readiness Tool para evitar falhas na atualização

André Ortega 02/12/2025 0

Continue neste assunto

Conteúdos relacionados

1-Syslog-Config-FTD.png
Configurando Syslog no Cisco Firewall (FMC) 25/02/2026
Route-Map no Cisco FMC e Comunidade BGP
Route-Map no Cisco FMC e Comunidade BGP 05/02/2025
pessoa programando
Automação de Redes: Ferramentas e Técnicas para Simplificar a Gestão de Infraestrutura 11/11/2024
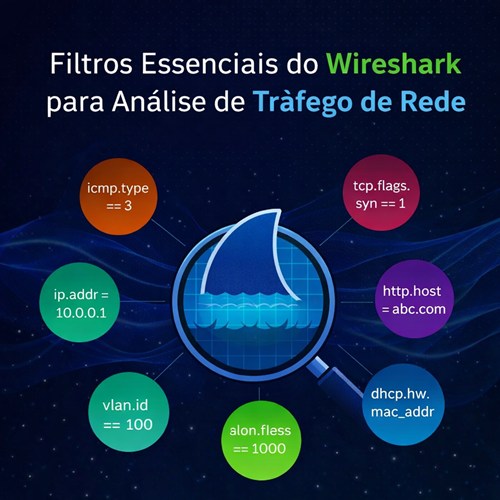
Wireshark na prática: filtros essenciais para análise
Wireshark na prática: filtros essenciais para análise 04/11/2026
CCNA v2.0: o que muda até fevereiro de 2027
CCNA v2.0: o que muda até fevereiro de 2027 21/05/2026

Mais lidos

Nos últimos 30 dias

01
Como identificar um MAC Address aleatório (Locally Administered) 03/02/2026
02
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
03
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
04
Wireshark na prática: filtros essenciais para análise 04/11/2026
05
Comandos básicos para roteadores Cisco 13/01/2010

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

Wireshark na prática: filtros essenciais para análise
  • Configuração
  • Network

Wireshark na prática: filtros essenciais para análise

André Ortega 04/11/2026 1
article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
Líderes em LAN corporativa no Magic Quadrant 2026
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
CCNA v2.0: o que muda até fevereiro de 2027
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0

  • APRENDA
  • BLOG
  • CISCO ALERTS
  • CONTATO
  • PRIVACIDADE
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}