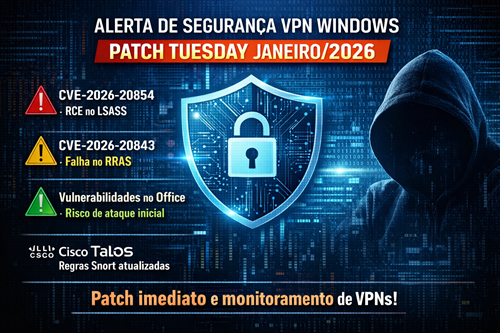
A Microsoft divulgou a vulnerabilidade CVE-2026-84015, classificada como execução remota de código (RCE) crítica no componente Remote Access Point-to-Point Protocol (PPP) EAP-TLS. A falha consiste em um heap-based buffer overflow no processamento de mensagens PPP/EAP-TLS e recebeu pontuação CVSS v3.1 de 9.8.
Produtos e versões afetadas
Os sistemas impactados incluem várias edições do Windows 10, Windows 11 e Windows Server 2012 a 2025, sempre que o serviço Remote Access estiver configurado para aceitar conexões VPN com autenticação EAP-TLS sobre PPP. A lista completa abrange builds específicos, como Windows Server 2022 antes da versão 10.0.20348.5761 e Windows 11 24H2 antes de 10.0.26100.9711. Patches estão disponíveis nos cumulative updates de outubro de 2026.
Gravidade e impacto
Por não exigir autenticação nem interação do usuário e permitir exploração via rede, a vulnerabilidade pode comprometer a confidencialidade, integridade e disponibilidade do sistema. Em ambientes que utilizam Windows RRAS como terminador de VPN com PPP EAP-TLS, um atacante não autenticado consegue enviar pacotes especialmente preparados para executar código arbitrário.
Condições de exploração
A exploração depende do uso do método de autenticação EAP-TLS no protocolo PPP. Conexões IKEv2 ou Always On VPN exigem análise do caminho de processamento adotado. Não há registro público de exploração ativa até o momento da publicação.
Mitigação e correção
A recomendação imediata é aplicar os patches cumulativos de outubro de 2026. Organizações que mantêm VPNs diretamente no servidor Windows com PPP EAP-TLS devem avaliar a migração para soluções alternativas, como o Cisco Secure Access, reduzindo a exposição do componente afetado. Atualizações anteriores já destacaram riscos semelhantes para clientes VPN.
Validação da exposição
Administradores podem verificar se o serviço Remote Access está ativo e configurado com EAP-TLS, além de confirmar a versão do sistema operacional contra as builds listadas no registro CVE. A ausência de exploração confirmada não elimina a necessidade de correção rápida, dada a gravidade e a simplicidade do vetor de ataque.
About the Author