Skip to content
11/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Aprenda
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Home
  • 2009
  • fevereiro
  • 27
  • Vishing: como funciona o golpe por voz e como se proteger
  • Security

Vishing: como funciona o golpe por voz e como se proteger

Entenda como funciona o vishing, quais sinais indicam uma ligação fraudulenta e como verificar solicitações sem entregar dados ou credenciais.
Leandro Oliveira 27/02/2009 3 minutes read
sample

Vishing é uma forma de phishing que utiliza comunicação por voz para manipular a vítima. O contato pode ocorrer por ligação telefônica, mensagem gravada, aplicativo de chamadas ou como uma etapa de um golpe iniciado por e-mail, SMS, WhatsApp ou uma página falsa.

O termo combina as palavras voice e phishing. O objetivo normalmente é obter senhas, códigos de autenticação, dados bancários, informações pessoais ou induzir a vítima a instalar um programa, acessar um endereço fraudulento ou realizar uma transferência.

Como o golpe funciona

O criminoso se apresenta como banco, operadora, suporte técnico, fornecedor, órgão público ou funcionário da própria empresa. Para aumentar a pressão, afirma que existe uma compra suspeita, bloqueio de conta, atualização urgente, investigação ou incidente de segurança.

A identificação exibida pelo telefone não comprova quem está ligando. Serviços VoIP e outras técnicas permitem falsificar ou manipular o identificador da chamada. Além disso, informações obtidas em vazamentos e redes sociais ajudam o atacante a tornar a conversa convincente.

Vozes sintetizadas ou clonadas também podem ser usadas para imitar pessoas conhecidas. Mesmo quando a voz parece familiar, uma solicitação financeira ou de acesso deve ser confirmada por outro canal.

Sinais de alerta

  • pedido de senha, token, código de MFA ou código recebido por SMS;
  • pressão para agir imediatamente ou manter a conversa em segredo;
  • orientação para instalar aplicativo de acesso remoto;
  • solicitação para transferir dinheiro para uma “conta segura”;
  • pedido para acessar um link informado durante a chamada;
  • ameaça de bloqueio, multa ou perda financeira;
  • ligação que pede confirmação de muitos dados que a instituição deveria conhecer.

Como verificar com segurança

  1. Interrompa a ligação e não use o número fornecido pelo interlocutor.
  2. Procure o canal oficial no aplicativo, cartão, contrato ou site digitado por você.
  3. Entre em contato usando outro canal e explique o que foi solicitado.
  4. Para pedidos internos, confirme com a pessoa ou gestor por um meio independente.
  5. Nunca informe senha, código temporário ou aprove uma notificação de autenticação que você não iniciou.

Proteção nas empresas

Treinamento ajuda, mas não deve ser a única barreira. Procedimentos de confirmação para pagamentos, alterações bancárias, redefinições de senha e liberação de acesso reduzem a dependência da percepção individual.

Use autenticação resistente a phishing quando possível, limite privilégios, registre ações administrativas e estabeleça um canal simples para reportar contatos suspeitos. A equipe de suporte também deve validar cuidadosamente solicitações de recuperação de conta.

O vishing pode aparecer combinado com malware e outros mecanismos de fraude. Um exemplo recente está no artigo Trojan TCLBANKER amplia o risco aos bancos no Brasil. Veja também o caso Cisco invadida, que envolveu voice phishing e pressão sobre autenticação multifator.

Referências

  • CISA — Phishing e suas variações
  • CISA, NSA, FBI e MS-ISAC — Phishing Guidance

About the Author

Leandro Oliveira

Administrator

Especialista em redes, automação e desenvolvimento com anos de experiência em infraestrutura de TI. Apaixonado por simplificar processos complexos e compartilhar conhecimentos sobre ferramentas e tendências tecnológicas.

Visit Website View All Posts

Post navigation

Previous: IPv6
Next: CCNP Wireless

Conteúdos relacionados

Panorama de ameaças por e-mail no Q3 2026
  • Informação
  • Security

Panorama de ameaças por e-mail no Q3 2026

Brian Workman 07/11/2026 0
Padrões em vulnerabilidades exploradas: análise da Microsoft
  • Informação
  • Microsoft
  • Security

Padrões em vulnerabilidades exploradas: análise da Microsoft

Brian Workman 05/11/2026 0
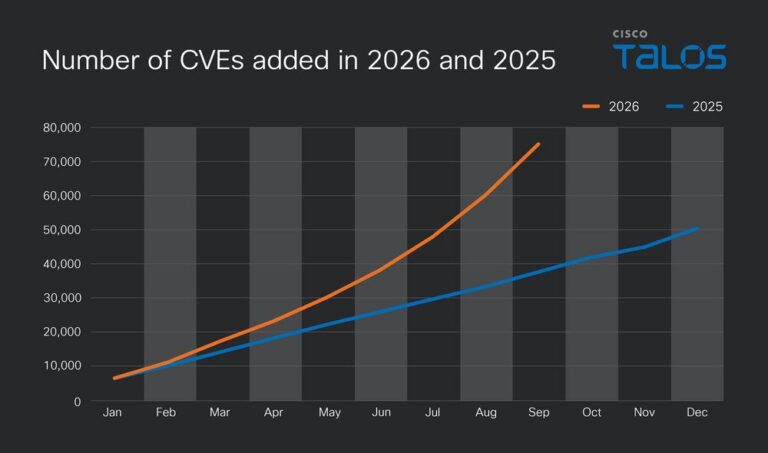
CVEs 2025 x 2026
  • Informação
  • Security

Pulso do 3º trimestre: descoberta não é exploração

Brian Workman 03/11/2026 0

Continue neste assunto

Conteúdos relacionados

Microsoft corrige 137 falhas em maio
Microsoft corrige 137 falhas em maio 12/05/2026
FIRESTARTER: nova ameaça ativa contra Cisco Firewall
FIRESTARTER: nova ameaça ativa contra Cisco Firewall 27/04/2026
RCE crítica no UniFi Access Application (CVE-2025-52665)
RCE crítica no UniFi Access Application (CVE-2025-52665) 04/11/2025
Microsoft Patch Tuesday – Setembro 2025
Microsoft Patch Tuesday – Setembro 2025 10/09/2025
Ataque à Cadeia de Suprimentos: Hackers Sequestram Pacotes npm com 2 Bilhões de Downloads Semanais
Ataque à Cadeia de Suprimentos: Hackers Sequestram Pacotes npm com 2 Bilhões de Downloads Semanais 09/09/2025

Mais lidos

Nos últimos 30 dias

01
Como identificar um MAC Address aleatório (Locally Administered) 03/02/2026
02
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
03
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
04
Wireshark na prática: filtros essenciais para análise 04/11/2026
05
Comandos básicos para roteadores Cisco 13/01/2010

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

Wireshark na prática: filtros essenciais para análise
  • Configuração
  • Network

Wireshark na prática: filtros essenciais para análise

André Ortega 04/11/2026 1
article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
Líderes em LAN corporativa no Magic Quadrant 2026
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
CCNA v2.0: o que muda até fevereiro de 2027
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0

  • APRENDA
  • BLOG
  • CISCO ALERTS
  • CONTATO
  • PRIVACIDADE
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}