A plataforma ARTEX, projetada originalmente como ferramenta de testes de penetração autônoma, vem sendo utilizada por grupos de ameaça para automatizar fases completas de intrusões cibernéticas em velocidade de máquina.
O que é o ARTEX
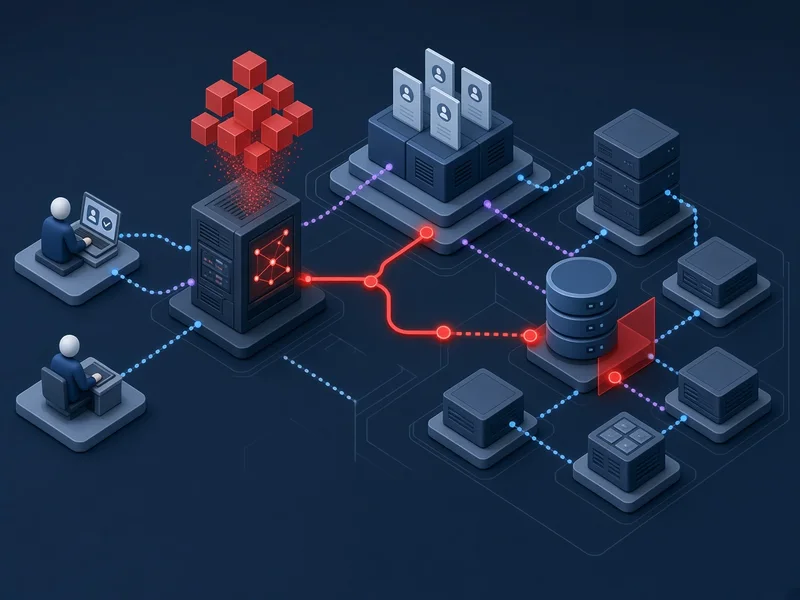
ARTEX é uma plataforma open-source agentic, baseada em múltiplos agentes LLM, escrita em Go com interface em Next.js e PostgreSQL. Ela não inclui modelo próprio e integra LLMs externos para traduzir objetivos em linguagem natural em comandos executáveis por meio de ferramentas como nmap, curl e scripts de automação. A ferramenta mantém grafos de ativos e descobertas, permitindo operações de reconhecimento, exploração de vulnerabilidades, obtenção de credenciais, persistência e exfiltração com mínima intervenção humana após a definição do objetivo inicial.
Lançada publicamente em 26 de julho de 2026 por um desenvolvedor chinês sob o repositório Autumn-27/ARTEX, a ferramenta ganhou popularidade rápida entre profissionais de segurança antes de seu repositório original ser removido em outubro de 2026 devido a relatos de abuso. Análises indicam que mais de 1.600 instâncias de console expostas publicamente foram identificadas no início de novembro de 2026, com forks e variações mantendo a disponibilidade.
Uso malicioso e alerta do FBI
Desde pelo menos agosto de 2026, atores com motivação financeira e alinhados a estados-nação, incluindo grupos como Storm-0940 e VAPOR PANDA, passaram a empregar o ARTEX em campanhas globais. A ferramenta reduz significativamente o tempo necessário para encadear técnicas de ataque e permite que indivíduos com expertise técnica limitada conduzam operações complexas contra múltiplos alvos simultaneamente.
Campanhas registradas incluem ataques a instituições financeiras sul-coreanas com exfiltração de dados de cerca de 67 mil indivíduos e comprometimento da cadeia de suprimentos do ConnectWise Cloud Backup, com tentativas de login em mais de 2.250 tenants downstream. Algumas intrusões evoluíram de acesso inicial a privilégios elevados em menos de três horas. O Google Threat Intelligence Group identificou o uso de frameworks agentic para descoberta e exploração autônoma de vulnerabilidades sem intervenção humana, com o ARTEX destacando-se como o mais adotado por atores de ameaça, principalmente grupos de língua chinesa.
Em 13 de novembro de 2026, o FBI publicou o FLASH-20261113-001 destacando táticas, técnicas e procedimentos associados ao framework, além de indicadores de comprometimento e recomendações de mitigação. O alerta ressalta que o ARTEX explora superfícies periféricas, como portais de parceiros e integrações de terceiros, e que forks comunitários garantem sua continuidade.
Impacto técnico e recomendações
A capacidade de automação oferecida pelo ARTEX amplia a superfície de risco de organizações que expõem portais de parceiros, integrações e aplicações periféricas. A velocidade das operações dificulta a detecção por mecanismos tradicionais baseados em tempo de resposta humano. Técnicas empregadas são conhecidas, como password spraying, abuso de credenciais OAuth e leitura de Key Vault, mas executadas em ritmo de máquina, conforme análise de Jeffrey Appel.
Organizações devem priorizar inventário de aplicações expostas, reforço de controles de acesso, monitoramento de atividade automatizada e reporte imediato de incidentes suspeitos conforme orientações do FBI. O Microsoft Defender consegue detectar comportamentos associados quando telemetria adequada está habilitada, priorizando sinais comportamentais em vez de IOCs estáticos, com foco em tabelas como EntraIdSpnSignInEvents e GraphAPIAuditEvents. Práticas de automação de tarefas operacionais, como as descritas em artigos sobre scripts de rede, continuam úteis, mas exigem agora camadas adicionais de detecção para diferenciar tráfego legítimo de agentes autônomos. Ações imediatas incluem redução da superfície de ataque externa, aplicação de privilégio mínimo em identidades de workload e habilitação de governança de aplicativos no Defender for Cloud Apps.
About the Author