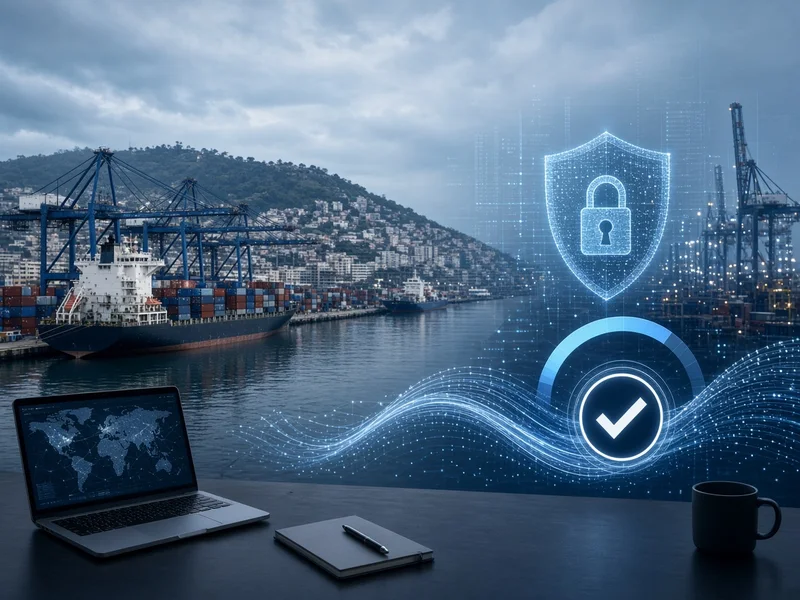
O Porto de Santos, maior da América Latina, sofreu um ataque cibernético que comprometeu parte dos sistemas administrativos da Autoridade Portuária de Santos (APS). O incidente começou na manhã de 6 de novembro de 2026, após uma queda de energia que provocou a reinicialização de servidores e ativou malware já presente na rede.
O que aconteceu
A APS confirmou oficialmente o ataque em nota divulgada em 10 de novembro. Os sistemas afetados incluem SAP, Docas Digital, protocolo, site institucional e intranet. Serviços de internet e telefonia foram restabelecidos em 9 de novembro, mas os sistemas administrativos permaneceram parcialmente fora do ar.
Procedimentos manuais de contingência foram adotados para manter as operações. Movimentação de navios, acessos terrestres e cargas continuaram normalmente, sem risco de paralisação dos terminais.
Para aprofundar este tema, veja também Google desmantela botnet XCPE com foco em dispositivos Android no Brasil.
Recuperação e investigações
Até 12 de novembro, a equipe de TI da APS estimava ter recuperado cerca de 70% das cópias de segurança dos arquivos afetados. O site institucional e outros sistemas internos foram sendo disponibilizados gradualmente.
A Polícia Federal abriu inquérito para apurar o caso. A Agência Nacional de Proteção de Dados (ANPD) recebeu notificação em 9 de novembro e iniciou análise. O Cesportos-SP elevou o nível de proteção do porto para patamar II.
Algumas fontes relataram que a APS confirmou ter recebido pedido de resgate, embora detalhes técnicos sobre o malware ou o vetor de entrada ainda não tenham sido divulgados oficialmente.
Impacto nos terminais
Os terminais Santos Brasil e Brasil Terminal Portuário (BTP) operaram com sistemas independentes e não sofreram impacto direto. A indisponibilidade ficou restrita aos sistemas administrativos da APS.
Incidentes como este reforçam a necessidade de segmentação de rede e planos de resposta a incidentes em infraestruturas críticas, tema abordado em outros casos recentes no Brasil, como o desmantelamento da botnet XCPE.
About the Author