Skip to content
03/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Aprenda
  • Home
  • 2010
  • maio
  • 4
  • PIX upgrade via Monitor
  • Cisco
  • Security

PIX upgrade via Monitor

Rafael Leão 04/05/2010 3 minutes read

Caríssimo leitor… faz um tempinho que não posto nada… mas eu não abandonei o blog!! Bom, vamos ao que interessa…

Certo dia estava fazendo um upgrade de OS em um PIX 525, e quando tinha acabado de apagar a memória flash dele… acabou a energia!!! Mas eu não me abalei e resolvi ver o lado bom disso: pesquisei como fazê-lo via monitor e aproveitei pra fazer este post.

Ao ligar o PIX, o prompt irá dar ao usuário 10 segundos para escolher a opção de boot.

Use BREAK or ESC to interrupt flash boot.
Use SPACE to begin flash boot immediately.
Flash boot interrupted.

Se for pressionado espaço ou esperar expirar o tempo, o PIX irá procurar uma imagem .bin na memória flash para carregar, e se não encontrar, ele reinicia e repete este processo. No meu caso, como não havia OS na flash, pressionei ESC e entrei em modo monitor, que exibia o prompt da seguinte forma:

Use ? for help.
monitor>

A seguir está um passo-a-passo de todos os processos para fazer o upgrade.

1º) Inicializar uma interface

Conecte um cabo UTP na interface Ethernet 0 ou 1, entre com o comando “interface x”, onde “x” é o número da interface Ethernet conectada ao switch, ou diretamente ao PC por cabo crossover. É necessário que fisicamente o link esteja “up”. Usei a interface Eth1.

monitor> interface 1
0: i8255X @ PCI(bus:0 dev:14 irq:10)
1: i8255X @ PCI(bus:0 dev:13 irq:11)
Using 1: i82557 @ PCI(bus:0 dev:13 irq:11), MAC: 000d.bc0b.a899

2º) Configurar o IP do PIX

Com o comando “address” configura-se o IP que o PIX irá usar para acessar o servidor TFTP.

monitor> address 192.168.10.1
address 192.168.10.1

3º) OPCIONAL – Com o comando “gateway” configura-se o IP do default-gateway. Ex.:

monitor> gateway 192.168.10.100
gateway 192.168.100.1

4º) Especificar o servidor

Com o comando “server”, especificamos o servidor TFTP.

monitor> server 192.168.10.20
server 192.168.10.20

5º) Especificar o nome do arquivo

Com o comando “file”, especificamos o nome do arquivo de imagem.

monitor> file pix804.bin
file pix804.bin

6º) OPCIONAL – Um ping para testar a conectividade…

monitor> ping 192.168.10.20
Sending 5, 100-byte 0×4018 ICMP Echoes to 192.168.10.20, timeout is 4 seconds:
!!!!
Success rate is 80 percent (4/5)

7º) Download da imagem

Para finalizar, entramos com o comando “tftp”, para o PIX baixar a imagem do servidor, e dar boot com ela.

monitor> tftp
tftp [email protected]…………………………………………………………

Pronto? Não… o PIX somente carrega este OS na RAM, para dar boot uma única vez. Após o boot, é necessário copiar a imagem para a flash.

pixfirewall# copy tftp: flash:

Address or name of remote host []? 192.168.10.20

Source filename []? pix804.bin

Destination filename [pix804.bin]?

Accessing tftp://192.168.10.20/pix804.bin…!!!!!!!!!!!!!!!!!!!!!!!!!!
!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!

Writing file flash:/pix804.bin…

!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!
!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!
7538688 bytes copied in 101.590 secs (74640 bytes/sec)
pixfirewall# boot system flash:/pix804.bin
pixfirewall# wr

Agora sim está terminado. Mas aconteceu uma outra coisa comigo… no próximo post você irá saber!!!

Mais informações aqui!

Até mais… qualquer dúvida mande comentários!

About The Author

Rafael Leão

See author's posts

Post navigation

Previous: Cidade Administrativa utiliza soluções Cisco
Next: Os problemas do blog

Conteúdos relacionados

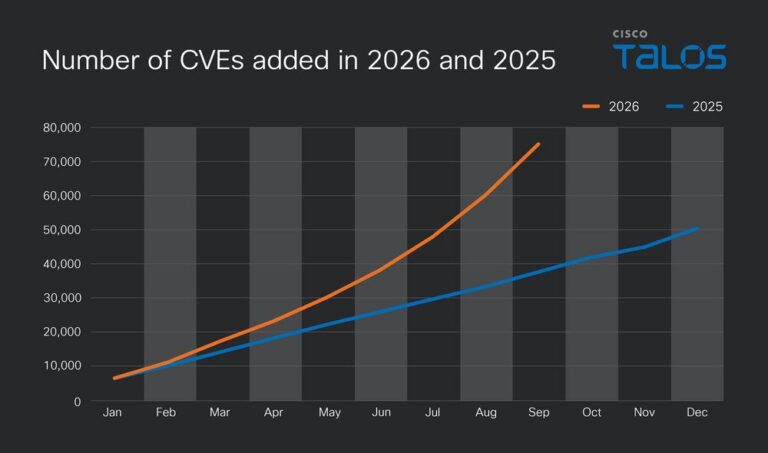
CVEs 2025 x 2026
  • Informação
  • Security

Pulso do 3º trimestre: descoberta não é exploração

Brian Workman 03/11/2026 0
cve-2026-76418-dos-na-vpn-ssl-de-asa-e-ftd
  • Cisco
  • Informação
  • Security

CVE-2026-76418: DoS na VPN SSL de ASA e FTD

Brian Workman 30/10/2026 0
php2shell-exploracao-ativa-na-gestao-do-pan-os
  • Informação
  • Security

PHP2Shell: exploração ativa na gestão do PAN-OS

Brian Workman 30/10/2026 0

Continue neste assunto

Conteúdos relacionados

CVEs 2025 x 2026
Pulso do 3º trimestre: descoberta não é exploração 03/11/2026
CVE-2026-76418: DoS na VPN SSL de ASA e FTD
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
PHP2Shell: exploração ativa na gestão do PAN-OS
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
article-1
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026
article-2
Microsoft orienta migração para passkeys no Entra ID 29/10/2026

Mais lidos

Nos últimos 30 dias

01
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
02
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
03
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
04
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
05
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
lideres-em-lan-corporativa-no-magic-quadrant-2026.png
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
ccna-v2-0-o-que-muda-ate-fevereiro-de-2027.png
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0
rfc-495-quando-o-telnet-ficou-mais-serio.png
  • Informação
  • Network

1° de Maio: Aniversário da criação do Telnet

André Ortega 04/05/2026 0

  • BLOG
  • APRENDA
  • CISCO ALERTS
  • PRIVACIDADE
  • CONTATO
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}