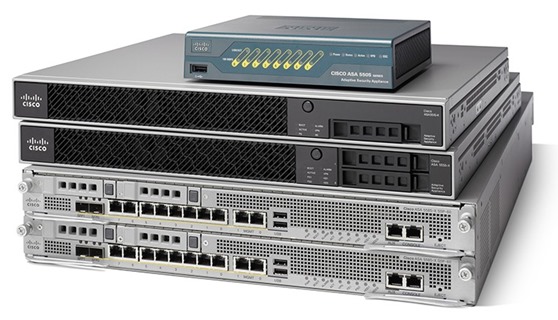
A Cisco divulgou ontem (08/10/14) uma lista de vulnerabilidades que afetam as versões 7.2, 8.2, 8.3, 8.4, 8.5, 8.6, 8.7, 9.0, 9.1, 9.2 e 9.3 de software do ASA. Parte destas vulnerabilidades estão relacionadas a funcionalidades que são habilitadas por padrão, e outras estão relacionadas a VPN. Ou seja, a lista impactada em quase todos os ASAs em uso.
Equipamentos afetados:
- Cisco ASA 5500 Series Adaptive Security Appliances
- Cisco ASA 5500-X Series Next-Generation Firewalls
- Cisco ASA Services Module for Cisco Catalyst 6500 Series Switches and Cisco 7600 Series Routers
- Cisco ASA 1000V Cloud Firewall
- Cisco Adaptive Security Virtual Appliance (ASAv)
Lista de vulnerabilidades:
-
Cisco ASA SQL*NET Inspection Engine Denial of Service Vulnerability
-
Cisco ASA VPN Denial of Service Vulnerability
-
Cisco ASA IKEv2 Denial of Service Vulnerability
-
Cisco ASA Health and Performance Monitor Denial of Service Vulnerability
-
Cisco ASA GPRS Tunneling Protocol Inspection Engine Denial of Service Vulnerability
-
Cisco ASA SunRPC Inspection Engine Denial of Service Vulnerability
-
Cisco ASA DNS Inspection Engine Denial of Service Vulnerability
-
Cisco ASA VPN Failover Command Injection Vulnerability
-
Cisco ASA VNMC Command Input Validation Vulnerability
-
Cisco ASA Local Path Inclusion Vulnerability
-
Cisco ASA Clientless SSL VPN Information Disclosure and Denial of Service Vulnerability
-
Cisco ASA Clientless SSL VPN Portal Customization Integrity Vulnerability
-
Cisco ASA Smart Call Home Digital Certificate Validation Vulnerability
Explorar as vulnerabilidades SQL*NET Inspection Engine Denial of Service Vulnerability, Cisco ASA VPN Denial of Service Vulnerability, Cisco ASA IKEv2 Denial of Service Vulnerability, Cisco ASA Health and Performance Monitor Denial of Service Vulnerability, Cisco ASA GPRS Tunneling Protocol Inspection Engine Denial of Service Vulnerability, Cisco ASA SunRPC Inspection Engine Denial of Service Vulnerability, and Cisco ASA DNS Inspection Engine Denial of Service Vulnerability pode fazer o dispositivo reiniciar.
Já as vulnerabilidades Cisco ASA VPN Failover Command Injection Vulnerability, Cisco ASA VNMC Command Input Validation Vulnerability, and Cisco ASA Local Path Inclusion Vulnerability podem resultar no total comprometimento do sistema.
A exploração da vulnerabilidade Cisco ASA Clientless SSL VPN Information Disclosure and Denial of Service Vulnerability pode permitir o vazamento de informações internas e causar o reload do equipamento, enquanto a exploração da vulnerabilidade Cisco ASA Clientless SSL VPN Portal Customization Integrity Vulnerability pode levar a alguns tipos de ataque, como cross-site scripting (XSS), roubo de credenciais, e redirecionamento dos usuários para páginas maliciosas, entre outras.
Por fim, explorar com sucesso a vulnerabilidade Cisco ASA Smart Call Home Digital Certificate Validation Vulnerability, permite ao atacante ter acesso a rede interna e acesso administrativo ao equipamento.
Abaixo temos a tabela das versões de software afetadas e a primeira release que contém a correção, para cada versão.

Os administradores devem atualizar para um versão igual ou superior à listada na tabela, sendo que na última coluna temos a versão 9.3(1.1), que será lançada dia 20 de outubro e corrigirá todas as vulnerabilidades.
Por exemplo, se seu equipamento está na versão 8.4(3) ele está vulnerável, como podemos ver na coluna “8.4”. Você pode fazer o upgrade para a versão 8.4.(7.23) e corrigir todos os problemas. Ou ainda ir para uma versão mais nova que também corrija o problema (9.0(4.24), 9.1(5.12) ou 9.3(1.1)). A versão de software com a correção destas vulnerabilidades é liberada pela Cisco gratuitamente.
Outra opção, para alguns destes itens, seria desabilitar a funcionalidade, mas acredito que na maioria dos casos isso é inviável.
Verificando quais vulnerabilidades afetam seu equipamento
Para saber quais destas vulnerabilidades afetam seu equipamento basta usar os comandos abaixo. Caso haja retorno (algum output do comando) seu equipamento está vulnerável.
Cisco ASA SQL*NET Inspection Engine Denial of Service Vulnerability
ciscoasa# show service-policy | include sqlnet
Inspect: sqlnet, packet 0, drop 0, reset-drop 0 (AFETADO)
Cisco ASA VPN Denial of Service Vulnerability
ciscoasa# show running-config crypto map | include interface
crypto map outside_map interface outside (AFETADO)
Cisco ASA IKEv2 Denial of Service Vulnerability
ciscoasa# show running-config crypto ikev2 | include enable
crypto ikev2 enable outside (AFETADO)
ciscoasa# show running-config crypto map | include interface
crypto map outside_map interface outside (AFETADO)
Cisco ASA Health and Performance Monitor Denial of Service Vulnerability
ciscoasa# show running-config | include hpm
hpm topn enable (AFETADO)
Cisco ASA GPRS Tunneling Protocol Inspection Engine Denial of Service Vulnerability
ciscoasa# show service-policy | include gtp
Inspect: gtp, packet 0, drop 0, reset-drop 0 (AFETADO)
Cisco ASA SunRPC Inspection Engine Denial of Service Vulnerability
ciscoasa# show service-policy | include sunrpcInspect: sunrpc, packet 0, drop 0, reset-drop 0 (AFETADO)
Cisco ASA DNS Inspection Engine Denial of Service Vulnerability
ciscoasa# show service-policy | include dnsInspect: dns preset_dns_map, packet 0, drop 0, reset-drop 0, v6-fail-close 0 (AFETADO)
Cisco ASA VPN Failover Command Injection Vulnerability
ciscoasa# show running-config webvpn | include anyconnect enable
anyconnect enable
Ou
ciscoasa# show run crypto map | include interface
crypto map outside_map interface outside
E
ciscoasa# show failover
Failover On […](AFETADO)
Cisco ASA Clientless SSL VPN Portal Customization Integrity Vulnerability
ciscoasa# show running-config webvpn
webvpn enable outside […]
E
ciscoasa# show running-config http
http server enable 444 (AFETADO)
Cisco ASA Smart Call Home Digital Certificate Validation Vulnerability
ciscoasa# show running-config crypto ca trustpoint _SmartCallHome_ServerCA
crypto ca trustpoint _SmartCallHome_ServerCA crl configure (AFETADO)
Note que as vulnerabilidades Cisco ASA VNMC Command Input Validation Vulnerability e Cisco ASA Local Path Inclusion Vulnerability afetam todos os equipamentos com as referidas versões de software.
Todas as informações sobre estas vulnerabilidades, instruções para obter a versão que corrige o problema e mais informações neste link.
Até a próxima.
About The Author