Skip to content
03/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Aprenda
  • Home
  • 2015
  • novembro
  • 6
  • Configurando logging nas access-lists (Cisco ASA)
  • Cisco
  • Configuração
  • Security

Configurando logging nas access-lists (Cisco ASA)

André Ortega 06/11/2015 2 minutes read

No Cisco ASA cada entrada em uma access-list, chamada ACE – Access Control Entry, pode gerar log.

Por padrão, quando o tráfego é negado por uma ACE de uma access-list extendida (ou Webtype ACE) é gerada uma mensagem syslog (106023), como no exemplo abaixo:

ACE:

access-list inside_access_in line 1 deny ip host 10.123.45.20 any

Log:

%ASA-4-106023: Deny udp src inside:10.123.45.20/61619 dst outside:8.8.4.4/53 by access-group “inside_access_in” [0xf61894a9, 0x0]

Mas podemos mudar esse comportamento inserindo a palavra “log” no fim da access control entry.
ASA5516-X

Com essa configuração, o invés de gerar uma mensagem syslog 106023 para cada pacote negado, o ASA passa gerar uma mensagem 106100 e habilita um contador que indicará quantos pacotes foram negados em um certo intervalo de tempo (o padrão é 300 segundos) para aquele fluxo (IP e porta de origem, IP e porta de destino).

ACE:

access-list inside_access_in line 1 deny ip host 10.123.45.20 any log

Log:

%ASA-6-106100: access-list inside_access_in denied udp inside/10.123.45.20(62386) -> outside/200.221.11.100(53) hit-cnt 1 first hit [0xf61894a9, 0x0]

Essa medida é extremamente útil quando o equipamento está sofrendo um ataque, pois ajuda a diminuir a quantidade de logs gerados e ainda a reduzir o processamento.

Se desejado, ainda podemos desabilitar complementa a geração de logs, inserindo a opção “disable” no fim da linha.

ACE:

access-list inside_access_in line 1 deny ip host 10.123.45.20 any log disable

Com esta configuração o tráfego será bloqueado, mas nenhuma mensagem syslog será gerada. Aliás, é o que acontece com o “deny implicito”, que bloqueia o tráfego que não foi liberado explicitamente sem gerar logs.

Por fim, para remover o “log” de uma determinada linha, basta usar o parâmetro “default”.

ACE:

access-list inside_access_in line 1 deny ip host 10.123.45.20 any log default

Com este comando a ACE voltará ao padrão, gerando mensagens syslogs 106023 para cada pacote negado.

Mais detalhes no CLI Configuration Guide.

Até a próxima.

About The Author

André Ortega

Formando em Processamento de Dados e Ciência da Computação. Especialista Cisco (CCNP Enterprise e CCNP Security). Vinte anos de experiência com redes e segurança.

See author's posts

Post navigation

Previous: SYNful Knock: Malware em roteadores Cisco
Next: Cisco CleanAir, Event Driven RRM e Persistent Non-WiFi Interference

Conteúdos relacionados

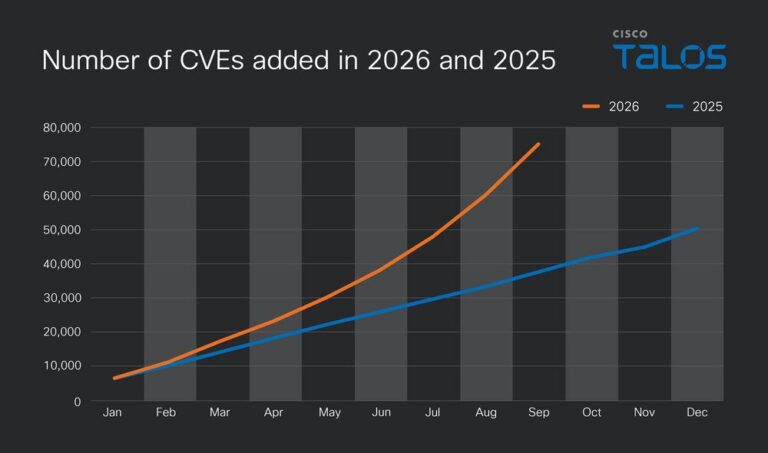
CVEs 2025 x 2026
  • Informação
  • Security

Pulso do 3º trimestre: descoberta não é exploração

Brian Workman 03/11/2026 0
cve-2026-76418-dos-na-vpn-ssl-de-asa-e-ftd
  • Cisco
  • Informação
  • Security

CVE-2026-76418: DoS na VPN SSL de ASA e FTD

Brian Workman 30/10/2026 0
php2shell-exploracao-ativa-na-gestao-do-pan-os
  • Informação
  • Security

PHP2Shell: exploração ativa na gestão do PAN-OS

Brian Workman 30/10/2026 0

Continue neste assunto

Conteúdos relacionados

CVEs 2025 x 2026
Pulso do 3º trimestre: descoberta não é exploração 03/11/2026
CVE-2026-76418: DoS na VPN SSL de ASA e FTD
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
PHP2Shell: exploração ativa na gestão do PAN-OS
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
article-1
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026
article-2
Microsoft orienta migração para passkeys no Entra ID 29/10/2026

Mais lidos

Nos últimos 30 dias

01
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
02
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
03
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
04
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
05
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
lideres-em-lan-corporativa-no-magic-quadrant-2026.png
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
ccna-v2-0-o-que-muda-ate-fevereiro-de-2027.png
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0
rfc-495-quando-o-telnet-ficou-mais-serio.png
  • Informação
  • Network

1° de Maio: Aniversário da criação do Telnet

André Ortega 04/05/2026 0

  • BLOG
  • APRENDA
  • CISCO ALERTS
  • PRIVACIDADE
  • CONTATO
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}