O terceiro trimestre registrou a marca de 70 mil CVEs publicadas ainda em setembro. Apelidos como Vulnpocalypse e Bugmageddon surgiram em discussões do setor, porém os números do catálogo de vulnerabilidades exploradas conhecidas mostram um cenário diferente. O aumento acelerado de identificadores não equivale ao ritmo de exploração ativa.
A comparação entre o volume de CVEs e a lista de falhas com exploração conhecida evidencia que a descoberta supera em muito a exploração. Esse distanciamento entre as duas curvas orienta a priorização de correções.
O que o volume de CVEs realmente mede
Alcançar 70 mil CVEs antes do fim de setembro não tem precedente. A numeração passou organicamente para a faixa de seis dígitos. Sistemas que ainda esperam identificadores de quatro algarismos precisam ser ajustados para evitar perda de dados ao ingerir, armazenar ou consultar os registros.
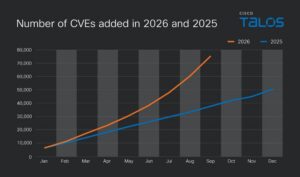
Seis dígitos não são mais exceção
Exceções antigas, como CVE-2014-125110 e CVE-2015-1000013, foram alocadas de forma artificial. Antes de 2014, o limite era 9999. Atualmente, a publicação normal já gera identificadores de seis dígitos. Ferramentas de gestão de vulnerabilidades devem aceitar esses valores sem truncamento.
O KEV não acompanhou a descoberta
No comparativo ano a ano, os CVEs cresceram 105 %, enquanto o KEV avançou 37 %. O percentual do KEV segue uma trajetória anterior de aumento de 30 % entre 2024 e 2025. A exploração conhecida aumenta, porém em ritmo inferior ao da descoberta.
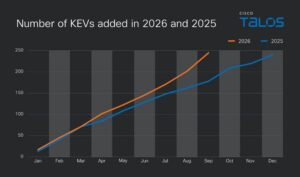
Exploração imediata não é regra
Entre os CVEs de 2026, a parcela em que a data de publicação coincide com a inclusão no KEV é de 29 %, apenas dois pontos percentuais acima do registrado em 2025. A maior parte das falhas novas não entra no KEV no mesmo dia da publicação. Há também leve alta nos CVEs relacionados a equipamentos de rede, agora em 27 %.
A dívida de correção pesa mais que o volume
CVEs de 2025 ou anteriores ainda representam 33 % do KEV. Mais de um terço das vulnerabilidades exploradas de forma ativa remete a 2025 ou anos anteriores. Os fabricantes acompanham parcialmente o ritmo: o KEV cresce, mas bem menos que o estoque de CVEs. O ambiente em produção continua exposto a falhas com correção já disponível.
A coluna forensicTriage altera o fluxo
O KEV recebeu a coluna forensicTriage, que sinaliza vulnerabilidades de alto risco exigindo triagem forense obrigatória e fluxo de resposta a incidentes. Para esses itens, apenas abrir um ticket de atualização não basta. A hipótese de comprometimento anterior à correção deve integrar o tratamento. Quem importa o catálogo por API ou planilha precisa confirmar se o parser reconhece a nova coluna.
O trabalho fica entre o pânico e o alívio
O marco de 70 mil CVEs é real. A interpretação de que cada descoberta já representa exploração não se sustenta. O KEV cresce, agora com sinal de triagem forense, mas cerca de um terço do que está sendo explorado ainda remete a 2025 ou antes. É nesse intervalo — backlog, equipamentos de rede, VPN e dívida de correção — que o próximo trimestre se decide.
Três verificações são recomendadas: validar se o ferramental aceita CVE de seis dígitos e a coluna forensicTriage; cruzar o inventário com o KEV e separar o legado que ainda tem dono, janela e plano de retorno; priorizar correções em equipamentos expostos e utilitários de arquivo.
About The Author