Imagino que para quem trabalhe com redes/segurança é muito clara a diferença entre Firewall e IPS. Porém nem todos tem essa questão totalmente clarificada e recentemente me deparei com esta pergunta no Cisco Learning Network “Qual a diferença entre firewall e IPS, e por que preciso de um IPS se já tenho um firewall?”.
Do meu ponto de vista a primeira coisa que diria é que você TEM que ter um firewall e que você DEVE ter um IPS. O firewall é um equipamento obrigatório e o IPS é um equipamento muito recomendado. Então se for possível ($$), tenha os dois. Talvez abriria mão do IPS em ambientes pequenos (empresas com poucos usuários), sem serviços publicados na Internet, onde o tráfego flui apenas de dentro para fora. Talvez.
Mas falando dos equipamentos em si, o firewall é um dispositivo mais engessado. Temos regras específicas por portas, usuários, origem e destino, onde estas são permitidas ou negadas. Acontece que podemos usar uma porta aberta e passar um tráfego que deveria ser bloqueado. Um exemplo bem comum são os clients P2P que podem usar a porta 80 (HTTP – navegação Internet) para transferir arquivos. Ainda que alguns firewall tenham capacidade de analisar o tráfego, esta análise não é tão profunda quanto de um IPS.
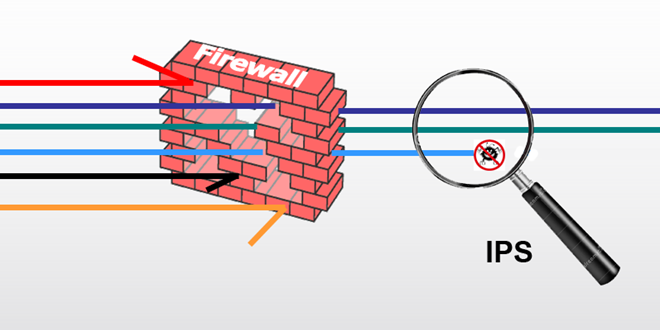
O IPS por sua vez, faria justamente o trabalho complementar. Uma vez a porta 80 aberta no firewall, o IPS pode olhar especificamente o tráfego nesta porta e garantir que apenas o tráfego legítimo seja permitido. Diferente do firewall o IPS consegue olhar o comportamento do tráfego. Ou seja, apesar de estar usando a mesma porta, um client P2P se comporta diferente de um usuário navegando na Internet. E este tipo de inteligência permite o IPS identificar o trafego e tomar uma ação.
Vou por abaixo as respostas que os usuários colocaram no fórum, e que sinceramente achei ótimas. Não creio que poderia explicar melhor.
“O firewall permite e bloqueia o tráfego por regras de porta/protocolo. No entanto, um invasor pode usar portas legítimas para enviar tráfego ilegítimo. Um IPS examina o conteúdo dos pacotes e/ou pode correlacionar ao longo do tempo para determinar se o ataque está acontecendo. O IPS trabalha em conjunto com o firewall para garantir que o tráfego que o firewall permitiu é na verdade um tráfego legítimo.”
“Firewalls fazem filtragem de pacotes enquanto IPS detectam e param anomalias no tráfego, com base em assinaturas e regras usando inspeção profunda de pacotes.”
“A diferença é a detecção de anomalias. É verdade que a inspeção profunda de pacotes pode identificar o tráfego não legítimo, mas isso é apenas por pacote. Se uma máquina infectada começa a escanear outros hosts, por exemplo, via ICMP ou TCP SYN, ou outra forma de scan, o IPS pode pegar isso, mas o firewall não.
A detecção de scan é apenas um exemplo. Outro que vem à mente é uma máquina que começa a enviar grande número de pacotes, sem tráfego de retorno, sendo que anteriormente não havia este comportamento. O IPS aprende o comportamento “normal” de uma rede e, em seguida, pode identificar mudanças que ocorram neste comportamento. Um firewall com DPI (Deep Packet Inspaction) não teria essa capacidade.”
“O firewall inspeciona as principais aplicações e protocolos até camada 7, no entanto, existem muitos protocolos que não estão sendo fiscalizados pelo firewall. O IPS é um dispositivo que inspeciona todos protocolos, sem que seja necessária muitas configurações . E todos os sensores (IPS) podem trabalhar em camada 2.”
“O Firewall bloqueia completamente/permite um certo tipo de tráfego baseado em endereços IP, porta e também filtra o tráfego de uma zona para outra com base no nível de segurança de cada zona. O Firewall não olha os padrões de carga ou de trânsito. Por exemplo se a porta 80 é permitida para um servidor web dentro da sua DMZ , então ele irá permitir todo tráfego deste tipo que bater na ACL e tabela de estado. Mas se há um conjunto de dados maliciosos dentro desse tráfego, vai passar. Aí vem o trabalho do IPS que monitora os padrões de tráfego contra assinaturas do banco de dados dele. IPS é mais parecido com um antivírus que monitora os padrões de tráfego.”
“O firewall é um dispositivo de segurança que impõe as políticas de controle de acesso entre domínios de segurança. Estes domínio de segurança são chamados de zonas. IPS é um dispositivo de segurança que detecta, classifica e pro-ativamente impede o tráfego malicioso (ameaças) de entrar na rede com base no conjunto predefinido de assinaturas. Precisamos de um IPS porque uma função primária do firewall é impor as políticas enquanto um IPS pode tomar medidas para diminuir o tráfego malicioso de entrar na rede. Os dispositivos complementam um ao outro para garantir a segurança da rede.”
“Em poucas palavras , o firewall tem regras estáticas. O IPS aprende e cria regras (ou as recebe com atualizações do fabricante). Eu vejo o FW , como o guarda (segurança) no portão. Ele pode pedir uma identificação para ter certeza de que o pacote é permitido, ou ele pode verificar uma identificação e olhar para uma lista de convidados. Se você começar a fazer inspeção profunda de pacotes no FW ainda estará seguindo um determinado conjunto de regras, mas agora o guarda pode pedir um ID emitido pelo estado, um passaporte e verificar a lista de convidados. Você pode adicionar mais camadas de segurança, mas elas ainda são definidas por métricas padrões.
O IPS é um guarda (segurança) no interior da casa. Você pode ter convidado alguém para sua casa, então ele está na lista de convidados (e parecia legítimo), mas se ele começar a bisbilhotar a casa , abrir gavetas, olhando para os seus itens caros, a segurança dentro da casa (ou seja, o IPS) vai perceber isso e para-lo. Isso usa mais inteligência e intuição. Para continuar com a analogia do guarda, você não chuta para fora de casa só porque o cara abriu uma gaveta ou olhou um quadro caro, mas se ele está abrindo todas as suas gavetas e olhando para todas as suas coisas caras, então é melhor expulsá-lo. Tem que haver um julgamento sobre quando uma determinada linha é ultrapassada. O IPS tenta ter a inteligência para determinar essa linha.
Você precisa do FW, porque se todos os pacotes forem autorizados o IPS será sobrecarregado, então você não pode simplesmente ter um IPS (por exemplo, se você tivesse 1000 pessoas em sua casa o guarda no interior não poderia olhar todos eles) mas você precisa do IPS para adicionar uma segunda camada de inteligência além das regras impostas no FW (por exemplo, alguém que olha para o comportamento dentro da casa dá um melhor nível de segurança ) .”
Até a próxima.
About The Author