Skip to content
03/11/2026
  • Facebook
  • Instagram
  • X
  • Youtube

Brainwork

As idéias começam aqui.

reuni.ai_banner
Primary Menu
  • Certificação
  • Cisco
  • Informação
  • Linux
  • Microsoft
  • Network
  • Security
  • UC
  • Virtualização
  • Wireless
  • Aprenda
  • Home
  • 2016
  • janeiro
  • 6
  • Código malicioso é encontrado em firewalls da Juniper
  • Informação
  • Security

Código malicioso é encontrado em firewalls da Juniper

André Ortega 06/01/2016 2 minutes read

Que beleza hein… depois de encontrarem malware em roteadores Cisco, agora encontraram um “software não autorizado” nos firewalls Juniper. A própria Juniper descobriu o problema no ScreenOS, software que equipa firewalls da empresa.
Segundo o comunicado as vulnerabilidades permitem que um atacante tenha acesso administrativo nos firewalls NetScreen (CVE-2015-7755) e seja capaz de descriptografar conexões VPN (CVE-2015-7756).

Até o momento não há nenhuma informação de que estas vulnerabilidades tenham sido utilizadas, mas como a senha para acesso administrativo foi divulgada publicamente…

Para resolver estes problemas os equipamentos afetados devem ser atualizados.

As Vulnerabilidades

O código malicioso que permite o acesso administrativo pode ser encontrado da versão 6.3.0r17 até 6.3.0r20 do ScreenOS, e uma vez que a vulnerabilidade tenha sido explorada é possível ver nos logs uma entrada “system has logged on via SSH…”.

Exemplo de Log normal e comprometido:

Login normal, user username1:
2015-12-17 09:00:00 system warn 00515 Admin user username1 has logged on via SSH from …..
2015-12-17 09:00:00 system warn 00528 SSH: Password authentication successful for admin user ‘username1’ at host …

Login comprometido, user username2:
2015-12-17 09:00:00 system warn 00515 Admin user system has logged on via SSH from …..
2015-12-17 09:00:00 system warn 00528 SSH: Password authentication successful for admin user ‘username2’ at host …

No entanto o hacker pode apagar o log, o que impediria de saber se o sistema foi comprometido.

A outra vulnerabilidade (descriptografia) pode ser encontrada nos software ScreenOS 6.2.0r15 até 6.2.0r18 e da versão 6.3.0r12 até 6.3.0r20, e não há como saber se ela foi explorada.

Outras informações nos links abaixo:

– Important Announcement about ScreenOS

– Multiple Security issues with ScreenOS

Até a próxima.

About The Author

André Ortega

Formando em Processamento de Dados e Ciência da Computação. Especialista Cisco (CCNP Enterprise e CCNP Security). Vinte anos de experiência com redes e segurança.

See author's posts

Post navigation

Previous: Cisco CleanAir, Event Driven RRM e Persistent Non-WiFi Interference
Next: Monitorando o tráfego do PC

Conteúdos relacionados

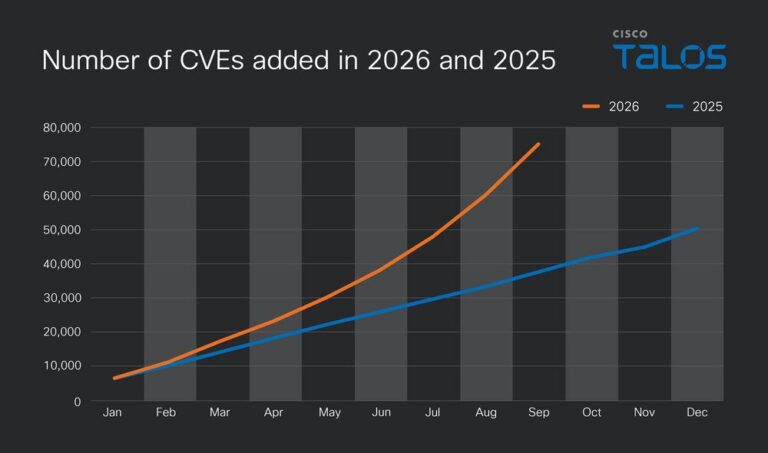
CVEs 2025 x 2026
  • Informação
  • Security

Pulso do 3º trimestre: descoberta não é exploração

Brian Workman 03/11/2026 0
cve-2026-76418-dos-na-vpn-ssl-de-asa-e-ftd
  • Cisco
  • Informação
  • Security

CVE-2026-76418: DoS na VPN SSL de ASA e FTD

Brian Workman 30/10/2026 0
php2shell-exploracao-ativa-na-gestao-do-pan-os
  • Informação
  • Security

PHP2Shell: exploração ativa na gestão do PAN-OS

Brian Workman 30/10/2026 0

Continue neste assunto

Conteúdos relacionados

CVEs 2025 x 2026
Pulso do 3º trimestre: descoberta não é exploração 03/11/2026
CVE-2026-76418: DoS na VPN SSL de ASA e FTD
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
PHP2Shell: exploração ativa na gestão do PAN-OS
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
article-1
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026
article-2
Microsoft orienta migração para passkeys no Entra ID 29/10/2026

Mais lidos

Nos últimos 30 dias

01
Cisco SecureX–Visibilidade e automação para segurança 10/03/2021
02
CVE-2026-76418: DoS na VPN SSL de ASA e FTD 30/10/2026
03
PHP2Shell: exploração ativa na gestão do PAN-OS 30/10/2026
04
Testando acesso com o Test-NetConnection (PowerShell) 31/05/2022
05
HPE corrige 72 falhas no AOS wireless da Aruba 29/10/2026

Explore por assunto

CiscoInformaçãoSecurityNetworkConfiguraçãoCertificaçãoWirelessMicrosoft

Confira Também

article-1
  • Informação
  • Network
  • Security
  • Wireless

HPE corrige 72 falhas no AOS wireless da Aruba

Brian Workman 29/10/2026 0
lideres-em-lan-corporativa-no-magic-quadrant-2026.png
  • Informação
  • Network

Líderes em LAN corporativa no Magic Quadrant 2026

André Ortega 25/05/2026 0
ccna-v2-0-o-que-muda-ate-fevereiro-de-2027.png
  • Cisco
  • Informação
  • Network

CCNA v2.0: o que muda até fevereiro de 2027

André Ortega 21/05/2026 0
rfc-495-quando-o-telnet-ficou-mais-serio.png
  • Informação
  • Network

1° de Maio: Aniversário da criação do Telnet

André Ortega 04/05/2026 0

  • BLOG
  • APRENDA
  • CISCO ALERTS
  • PRIVACIDADE
  • CONTATO
  • SOBRE
  • Facebook
  • Instagram
  • X
  • Youtube
Copyright © 2008 - 2026 All rights reserved. | MoreNews by AF themes.
Gerenciar o consentimento
Para fornecer as melhores experiências, usamos tecnologias como cookies para armazenar e/ou acessar informações do dispositivo. O consentimento para essas tecnologias nos permitirá processar dados como comportamento de navegação ou IDs exclusivos neste site. Não consentir ou retirar o consentimento pode afetar negativamente certos recursos e funções.
Funcional Sempre ativo
O armazenamento ou acesso técnico é estritamente necessário para a finalidade legítima de permitir a utilização de um serviço específico explicitamente solicitado pelo assinante ou utilizador, ou com a finalidade exclusiva de efetuar a transmissão de uma comunicação através de uma rede de comunicações eletrónicas.
Preferências
O armazenamento ou acesso técnico é necessário para o propósito legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Estatísticas
O armazenamento ou acesso técnico que é usado exclusivamente para fins estatísticos. O armazenamento técnico ou acesso que é usado exclusivamente para fins estatísticos anônimos. Sem uma intimação, conformidade voluntária por parte de seu provedor de serviços de Internet ou registros adicionais de terceiros, as informações armazenadas ou recuperadas apenas para esse fim geralmente não podem ser usadas para identificá-lo.
Marketing
O armazenamento ou acesso técnico é necessário para criar perfis de usuário para enviar publicidade ou para rastrear o usuário em um site ou em vários sites para fins de marketing semelhantes.
  • Gerenciar opções
  • Gerenciar serviços
  • Gerenciar {vendor_count} fornecedores
  • Leia mais sobre esses objetivos
Ver preferências
  • {title}
  • {title}
  • {title}