Os alvos observados incluem equipamentos FortiGate, FortiWeb e portais Palo Alto GlobalProtect. Após obter o acesso inicial, os operadores avançam pela rede, coletam novas credenciais e implantam ferramentas de acesso remoto. Em alguns casos, também extraem dados das organizações comprometidas.
A campanha reforça um problema recorrente: firewalls e gateways VPN concentram acesso privilegiado, configurações sensíveis e segredos corporativos. Portanto, o comprometimento desses dispositivos pode abrir caminho para uma intrusão muito mais ampla.
Reconhecimento em escala amplia a superfície de ataque
O grupo não parece escolher cada vítima por meio de uma pesquisa individual. Em vez disso, usa mecanismos públicos de busca de ativos, como FOFA e ZoomEye, para localizar equipamentos acessíveis pela internet.
Os operadores filtram os resultados por produto, localização e características técnicas. Depois, organizam grandes listas de endereços para processamento automatizado. Dessa forma, a exposição do dispositivo importa mais do que o setor da organização.
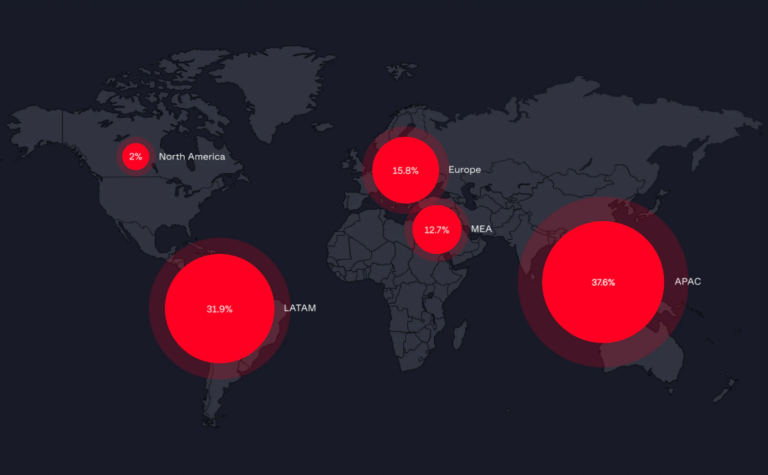
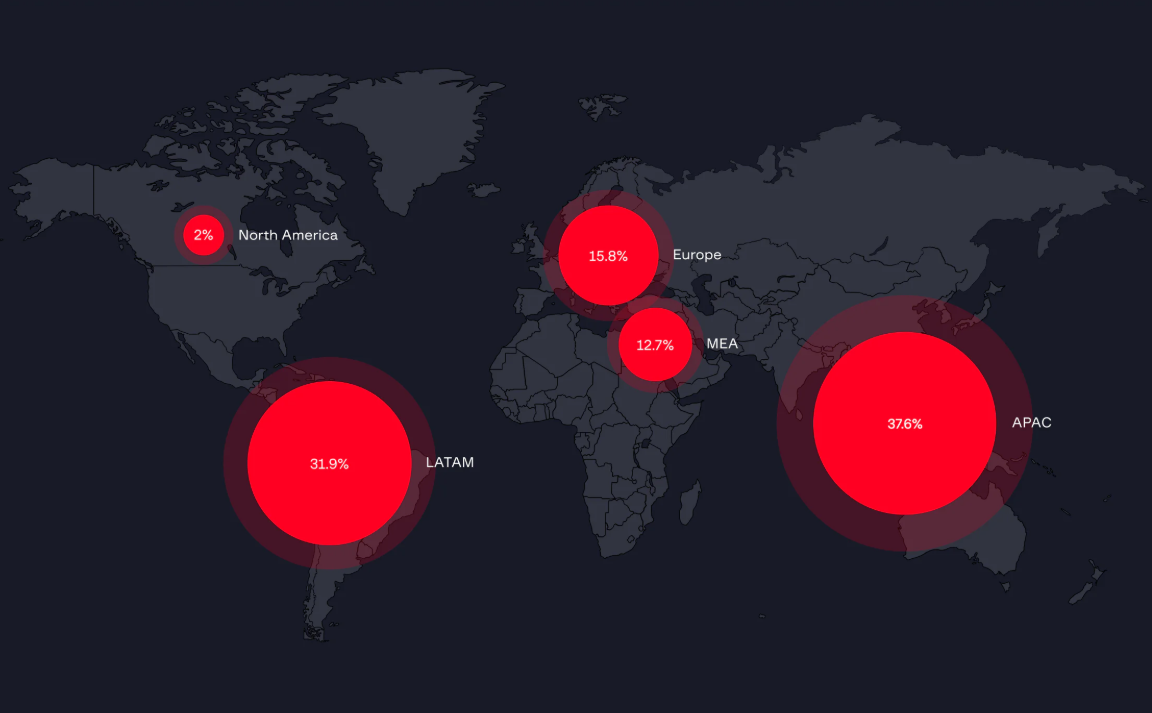
Essa estratégia ajuda a explicar a diversidade das vítimas identificadas. A investigação encontrou organizações de diferentes segmentos e regiões. Ásia-Pacífico e América Latina concentraram a maior parcela dos domínios únicos presentes no conjunto analisado.
Contudo, os pesquisadores alertam que essa distribuição não comprova um direcionamento regional. Ela pode apenas refletir onde os serviços de varredura encontraram mais dispositivos expostos ou configurados de maneira inadequada. A fonte também não apresenta dados específicos sobre o Brasil.
Exploração e força bruta abrem o primeiro acesso
Nos equipamentos FortiWeb vulneráveis, os operadores exploram a CVE-2025-64446. Essa falha de path traversal pode permitir a execução não autenticada de comandos administrativos por meio de requisições especialmente preparadas.
A ferramenta observada tenta criar uma conta administrativa local e validar as novas credenciais. Para equipamentos FortiGate, que não são afetados por essa vulnerabilidade, o script recorre a tentativas de autenticação com combinações comuns de usuários e senhas.
Além disso, a campanha explora a CVE-2026-0257 em determinadas configurações vulneráveis do PAN-OS GlobalProtect. Nesse cenário, o operador utiliza cookies de autenticação forjados para tentar estabelecer uma conexão VPN por meio do OpenConnect.
A investigação também identificou mais de 70 mil credenciais expostas e outros dados relacionados, incluindo informações de dispositivos de rede e dumps de LDAP. Segundo os pesquisadores, esse conjunto apresentou sobreposição mínima com as credenciais ligadas à campanha FortiBleed anteriormente divulgada.
A invasão do appliance pode comprometer identidades
Depois de acessar um dispositivo Fortinet, a ferramenta pode baixar sua configuração e recuperar segredos armazenados. Entre eles estão credenciais administrativas, usuários locais e contas vinculadas ao LDAP ou Active Directory.
O processo explora o uso da chave AES padrão do FortiOS, fraqueza registrada como CVE-2019-6693. Quando a opção private-data-encryption não está habilitada com uma chave definida pelo operador, uma cópia obtida da configuração pode ser descriptografada fora do equipamento.
Consequentemente, controles aplicados somente ao appliance não impedem a recuperação posterior desses segredos. Uma configuração exposta deve ser tratada como incidente de credenciais, não apenas como falha localizada no firewall.
Após o acesso inicial, os invasores usam ferramentas como NetExec, Impacket, Kerbrute, noPac, PetitPotam e Mimikatz. As atividades observadas incluem descoberta de hosts e compartilhamentos, coleta de credenciais e tentativa de obter privilégios de administrador de domínio.
Ferramentas legítimas sustentam a persistência
A campanha também emprega soluções legítimas de administração remota. MeshCentral, MeshAgents, Atera, Teramind, AnyDesk e ngrok aparecem entre as tecnologias utilizadas para manter o acesso.
Os pesquisadores identificaram 84 dispositivos comprometidos, distribuídos em 28 grupos ativos, conectados a um servidor MeshCentral. Artefatos adicionais indicavam outros 100 grupos que já haviam sido removidos.
O AdaptixC2 funcionava como outro canal de comando e controle. Além disso, os operadores usavam o Rclone para transferir dados a buckets Wasabi S3 e unidades do MEGA.
Algumas vítimas apareceram posteriormente nos sites de vazamento dos grupos de ransomware Qilin e The Gentlemen. No entanto, a investigação não confirmou uma relação direta entre essas operações e k0t. A avaliação atual aponta apenas para uma possível atuação como corretor de acesso inicial, ou Initial Access Broker.
Defesa exige olhar além da aplicação de patches
A resposta deve começar pelo inventário dos ativos acessíveis pela internet. As organizações precisam verificar a exposição e o estado de correção de FortiGate, FortiWeb e GlobalProtect. Sempre que possível, interfaces administrativas devem ficar restritas a redes confiáveis ou conexões VPN.
Também é necessário revisar contas administrativas, alterações recentes de configuração e regras de hosts confiáveis. Credenciais armazenadas ou administradas pelos dispositivos potencialmente afetados devem ser substituídas, sobretudo contas privilegiadas e vínculos com diretórios corporativos.
No caso do FortiGate, a recomendação inclui habilitar private-data-encryption com uma chave própria. Além disso, contas de bind LDAP devem possuir privilégios mínimos e entrar nas rotinas de auditoria e rotação.
A ausência de correspondência com indicadores de comprometimento não elimina a possibilidade de invasão. Portanto, equipes de segurança devem correlacionar telemetria de endpoints, rede, identidade, VPN, DNS, proxy e firewall.
A principal lição da campanha é clara: um equipamento de borda comprometido não representa apenas um problema de infraestrutura. Ele pode expor identidades, permitir movimentação lateral e entregar acesso persistente ao ambiente corporativo.
Fonte: investigação da Group-IB e NyxLab, publicada em 21 de outubro de 2026. As relações entre os operadores, a campanha FortiBleed e grupos de ransomware permanecem sem confirmação definitiva.
About The Author